¿Qué nos llevamos de la jornada «El primer minuto tras un ciberataque»?
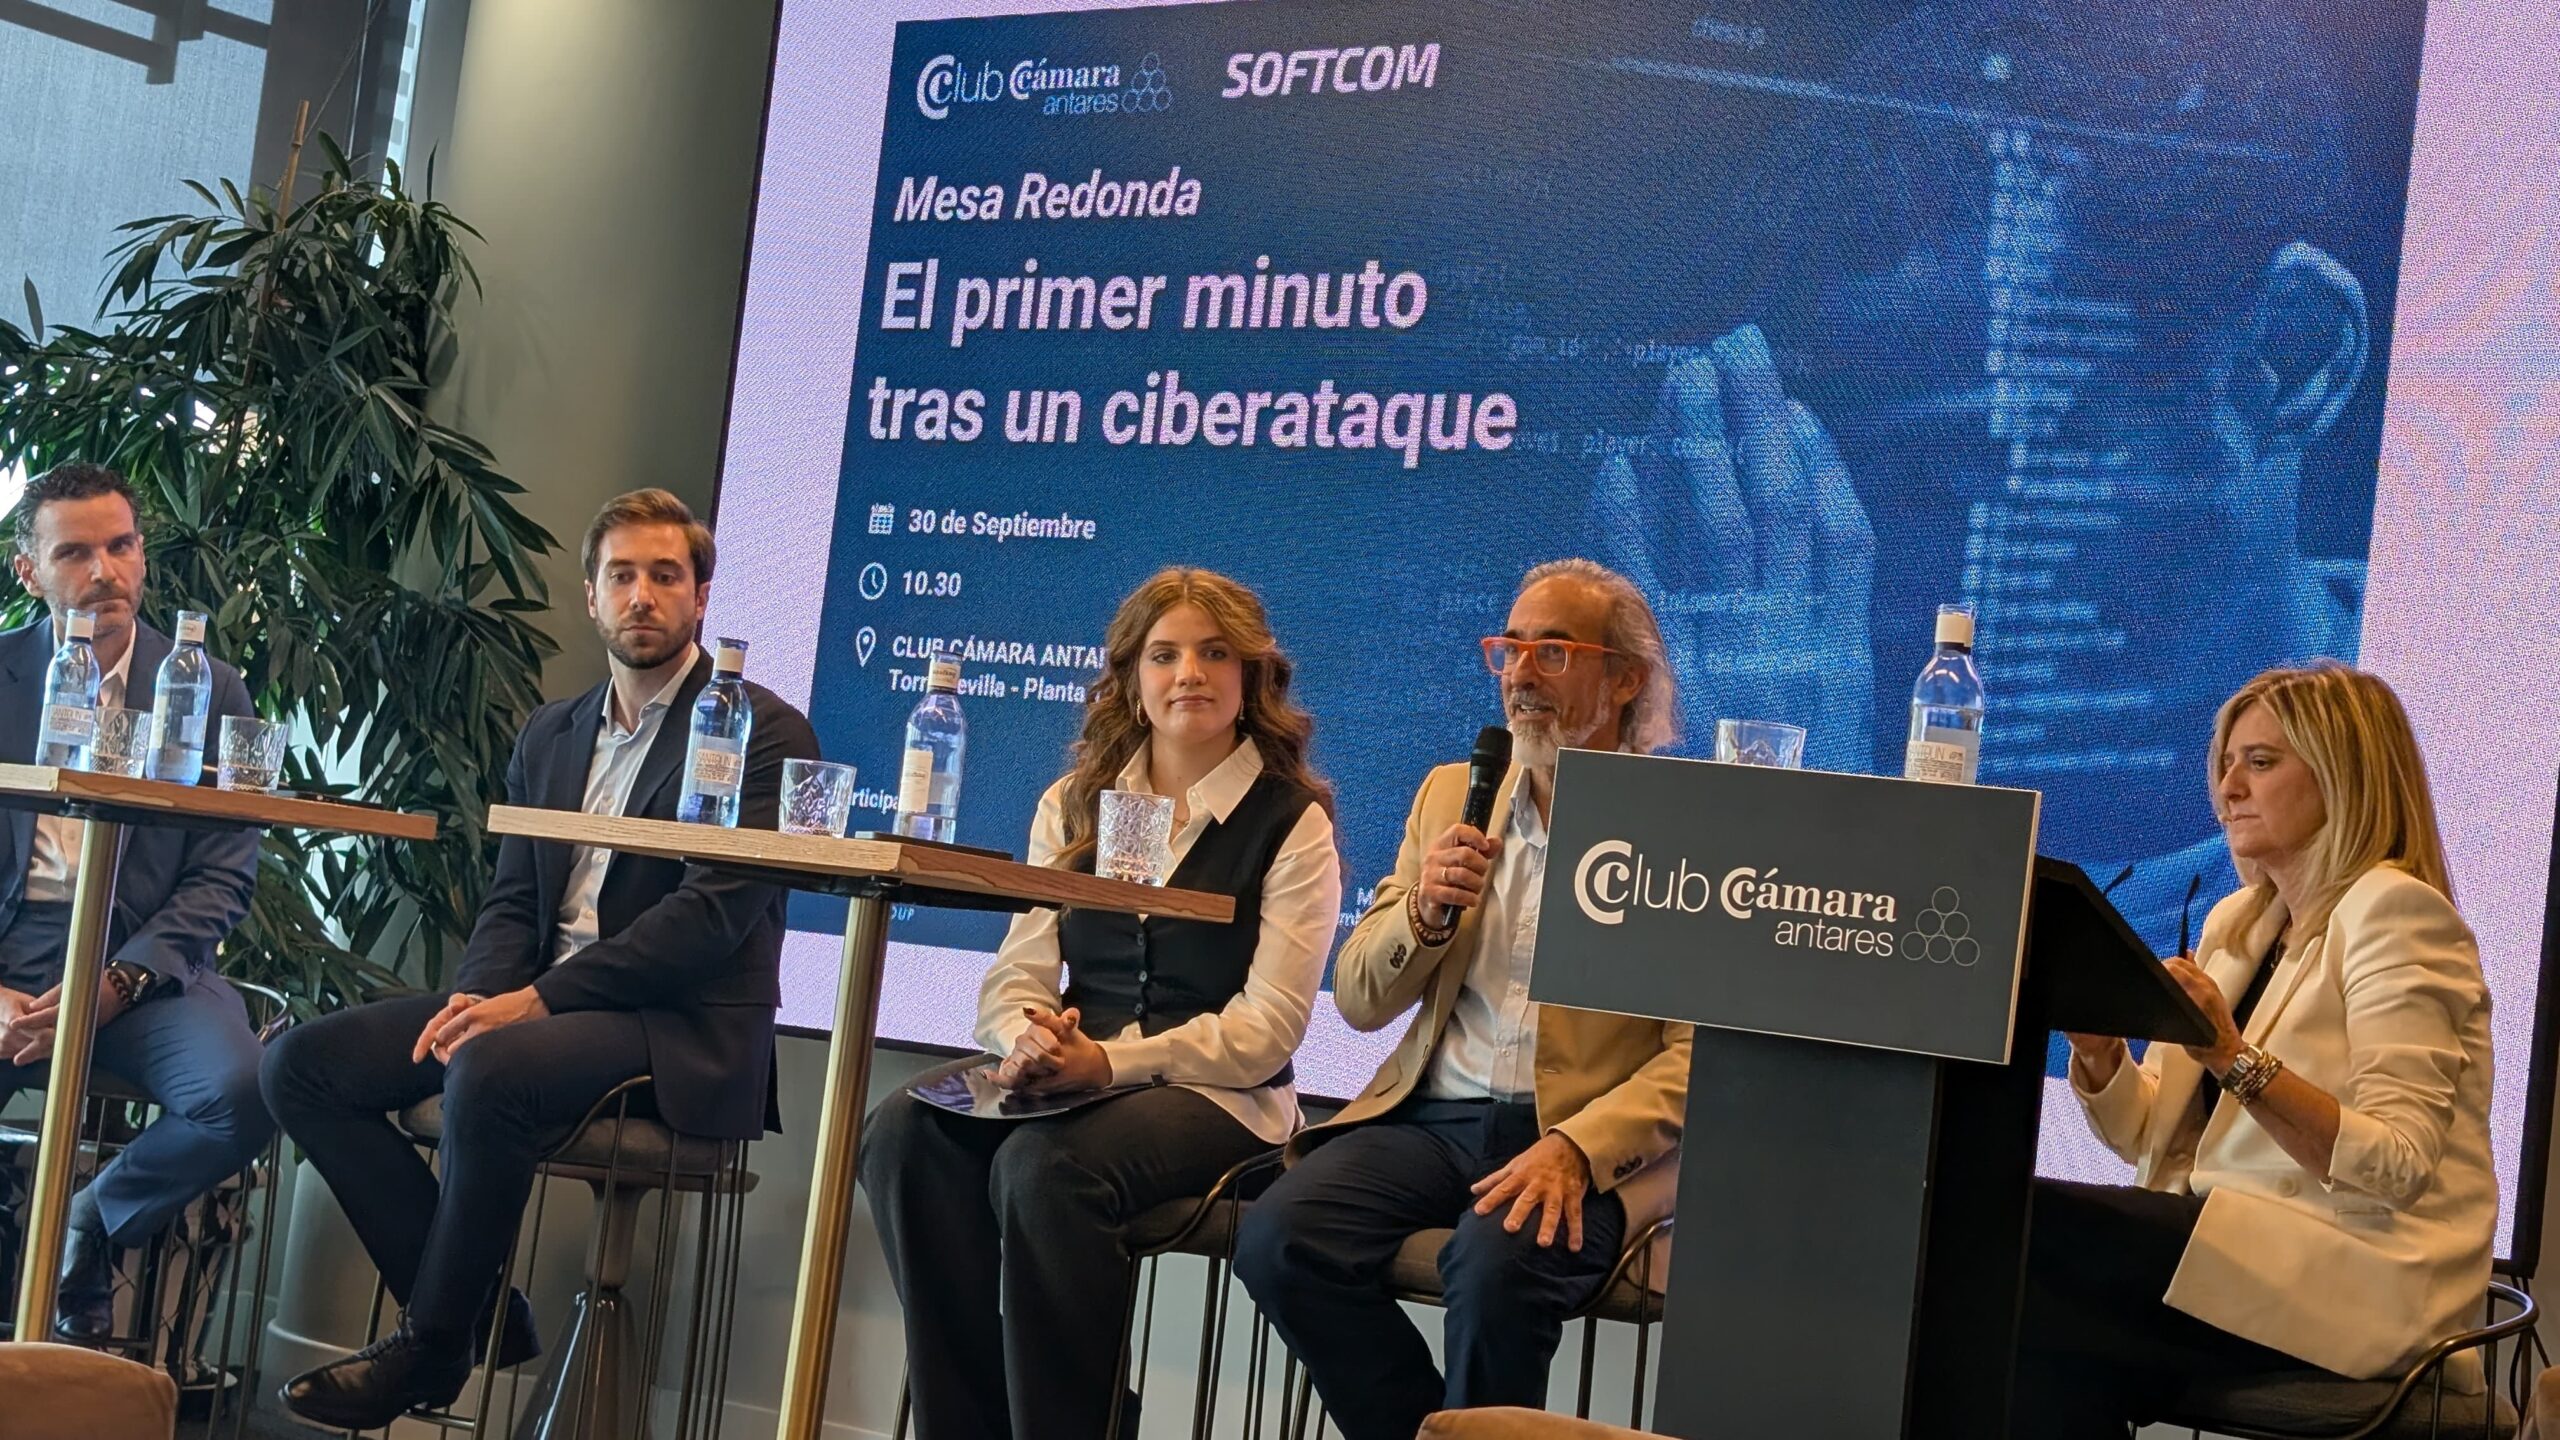
El 30 de septiembre tuvimos la oportunidad de compartir una interesante mesa redonda en el Club Cámara Antares de la Cámara de Comercio de Sevilla, analizando qué ocurre realmente cuando una organización confirma que está sufriendo un ciberataque, Gracias por la organización.
Gracias a Lola Carranza Montero | Aramburu Abogados por la excelente moderación y por ayudar a conectar las diferentes perspectivas en una situación de crisis.
Gracias a Natalia Sosa Rosales OCA GLOBAL, Adrián Feliú González RISKMEDIA Group y a Andrés Ortiz Moyano AOM Comunicación y Marketing , por compartir su experiencia y enriquecer el debate desde ámbitos tan necesarios como el cumplimiento, el ciberriesgo, la comunicación y la reputación corporativa.
Desde Softcom tuvimos la oportunidad de aportar nuestra visión sobre continuidad de negocio, recuperación y gestión de crisis, Francisco Corrales Villarejo realizó una demostración con nuestra herramienta para conocer el impacto económico antes un ciberataque:
¿Está realmente preparada una organización para recuperarse de un ciberataque o simplemente tiene documentación preparada?
Durante la mesa surgieron algunas conclusiones especialmente relevantes:
- El primer minuto no es un problema tecnológico. Es un problema de negocio.
- Tener copias de seguridad, procedimientos o certificaciones es necesario, pero no suficiente.
- La diferencia entre una organización preparada y una organización documentada está en el entrenamiento, las pruebas y la capacidad real de ejecución.
- La recuperación no empieza cuando se restauran los sistemas. Empieza cuando la organización es capaz de tomar decisiones coordinadas bajo presión.
- Un seguro puede ayudar a gestionar parte de las consecuencias, pero la recuperación operativa seguirá siendo responsabilidad de la propia organización.
- La comunicación debe apoyarse en hechos confirmados. La improvisación y las hipótesis suelen agravar la crisis.
- La coordinación entre dirección, tecnología, legal, aseguradora y comunicación debe prepararse antes del incidente, no durante él.
Quizá la pregunta más importante que surgió fue esta:
¿Hemos probado realmente nuestra capacidad de recuperación en condiciones similares a una crisis real?
La verdadera ciberresiliencia consiste en mantener el negocio mientras se gestiona la crisis y recuperar la actividad antes de que una interrupción prolongada comprometa seriamente la organización.
Gracias a todos los asistentes por participar en un debate tan enriquecedor y por compartir la preocupación, cada vez más necesaria, de preparar a nuestras organizaciones para responder, resistir y recuperarse.


Categorías
Entradas recientes